Codziennie przychodzi do nas radosna korespondencja. Aż miło patrzeć, ile firm troszczy się o nasze przesyłki, konto w banku i terminowe opłacanie faktur. Szczególnie tych, o których istnieniu właśnie się dowiedzieliśmy.
Dawniej książę z zagranicy chciał nam przekazać fortunę, choć pisanie szło mu jak przeciąganie szafy przez pole ziemniaków – chyba każdy zna lub słyszał a naciągniętych na kochającego nieznajomego. Dziś wiadomość może wyglądać całkiem porządnie: poprawna polszczyzna, znajome logo, uprzejmy podpis. Czeka sobie na nasz gorszy wieczór, pośpiech albo moment, w którym naprawdę spodziewamy się paczki.
To właśnie phishing — podszywanie się pod kogoś zaufanego, żeby wyciągnąć dane, pieniądze albo namówić nas do uruchomienia czegoś, czego uruchamiać nie należy.
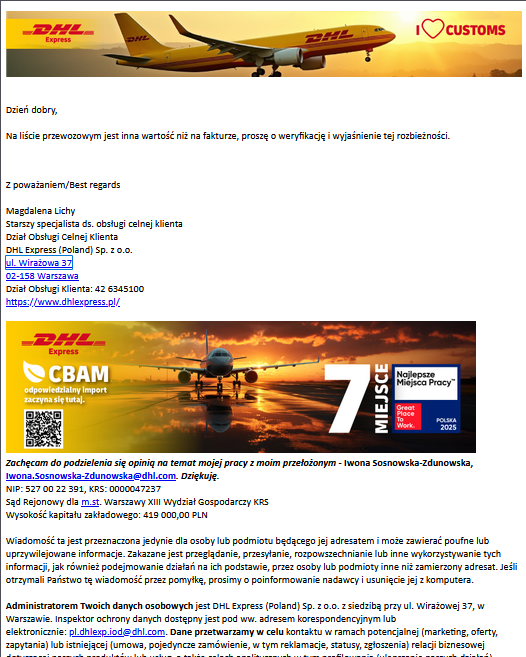
DHL raczej o tym nie wie
Czekasz na przesyłkę, a tu pani Magdalena pisze o fakturze i jakiejś rozbieżności. Szczegóły oczywiście w załączniku. Paluch już rusza, bo przecież trzeba sprawdzić, co się znowu nie zgadza.
Tylko najpierw warto sprawdzić kilka rzeczy:
- Czy ta wiadomość pasuje do przesyłki, na którą rzeczywiście czekasz? Sam fakt zamówienia paczki jeszcze niczego nie potwierdza.
- Czy nadawca wyjaśnia, o co chodzi, czy całą wiedzę zamknął w załączniku, który koniecznie musisz otworzyć?
- Czy ktoś niespodziewanie przysyła archiwum RAR lub ZIP, choć oczekujesz zwykłej informacji o dostawie?
- Jaki jest pełny adres nadawcy? Sama nazwa „DHL” nad wiadomością to trochę mało.
Archiwum samo w sobie nie jest wirusem, ale może zawierać niebezpieczne pliki. Z kolei PDF nie dostaje immunitetu tylko dlatego, że wygląda jak dokument — może choćby kierować do strony wyłudzającej dane. Rozszerzenie pliku nie załatwia sprawy.
Podobnie z nadawcą: dziwny adres powinien zapalić lampkę, ale znajomo wyglądający jej nie gasi. DHL ostrzega również przed wiadomościami z podszytym adresem nadawcy. Przy podejrzanej treści nie otwieraj załącznika ani linku. Przesyłkę sprawdź osobno, w oficjalnej aplikacji lub na samodzielnie otwartej stronie przewoźnika. Ostrzeżenia DHL
„PKO” silnie namawia
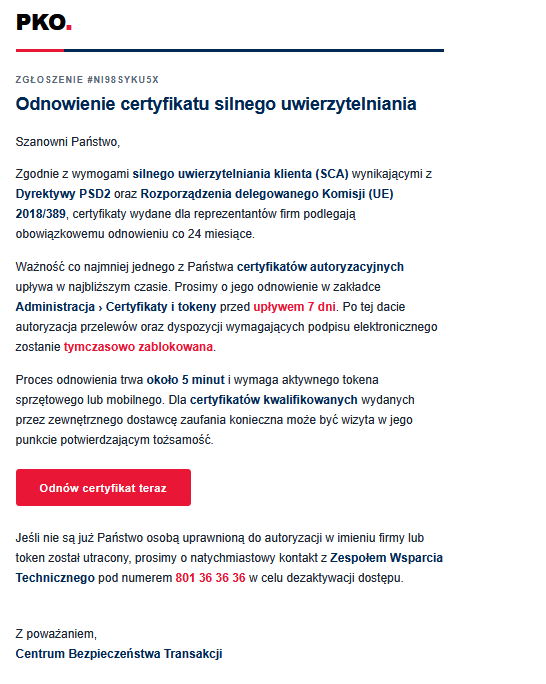
Tutaj już poważna sprawa: „odnowienie certyfikatu silnego uwierzytelniania”. Brzmi urzędowo, technicznie i wystarczająco nieprzyjemnie, żeby człowiek wolał mieć to z głowy. Jeszcze dyrektywa, rozporządzenie i groźba blokady. Na szczęście pomocny „Zespół Wsparcia Technicznego” wszystko załatwi w pińć minut.
Wystarczy kliknąć.
Na tym polegają te namawianki: przestraszyć, popędzić i podsunąć gotowe wyjście. Jeśli strona udaje bank, wpisany login i hasło mogą trafić do oszustów. Dodatkowe zabezpieczenia są potrzebne, ale kod SMS czy zatwierdzenie w aplikacji też można wyłudzić. Czytaj, jaką operację potwierdzasz — nawet jeśli strona zapewnia, że to tylko niewinne odnawianie czegokolwiek. Przykład ataku opisany przez CERT Orange
Zamknij wiadomość i otwórz oficjalną aplikację banku albo wpisz jego adres samodzielnie. Wątpliwości wyjaśniaj przez kontakt znaleziony w aplikacji lub na oficjalnej stronie. Telefon podany w podejrzanym mailu może prowadzić do równie pomocnego „konsultanta”.
Twoja strona zaraz zejdzie
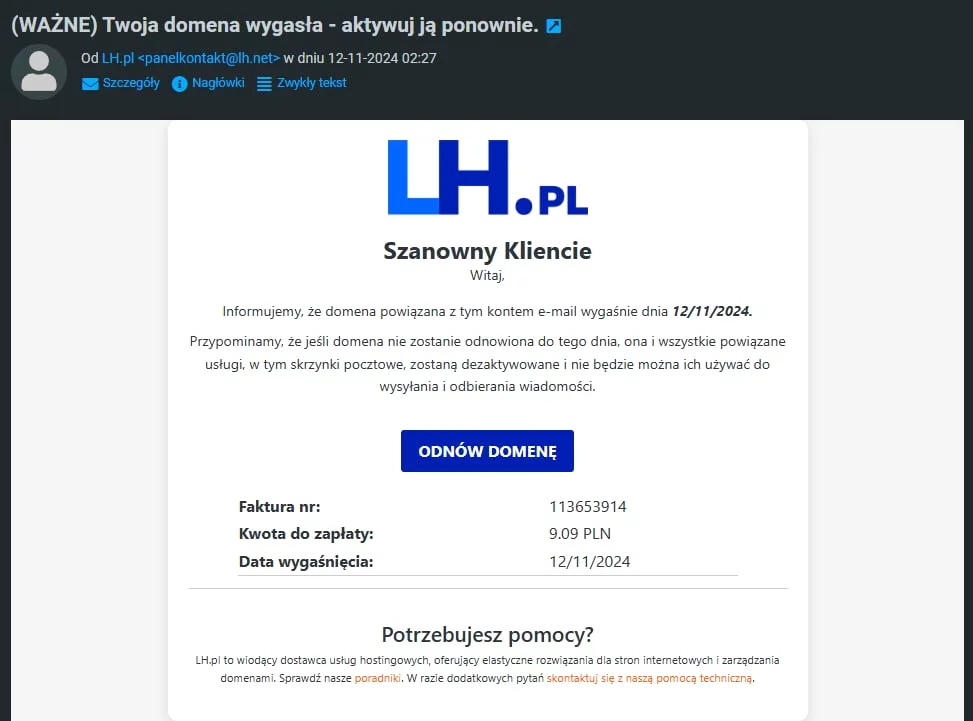
Nieopłacona domena, zaległa faktureczka, zaraz wszystko zniknie z Internetów. Hosting ostrzega tak gorliwie, że jeszcze chwila, a sam przyjedzie odebrać należność.
Na pokazanym poniżej przykładzie oszuści podszywają się pod LH.pl. Wiadomość pochodzi z 12 listopada 2024 r., ale podobną można ubrać w nazwę innej firmy. Chodzi o ten sam odruch: mam stronę, nie chcę jej stracić, trzeba szybko zapłacić.
Kliknij, słoneczko, kliknij.
Zanim uratujesz domenę przelewem, wejdź samodzielnie do panelu firmy, w której ją utrzymujesz. Sprawdź termin ważności i rozliczenia. Jeśli coś się nie zgadza, skontaktuj się z obsługą przez znany kanał. Sam mail z groźbą wyłączenia strony nie jest jeszcze dowodem zaległości.
Zwykły Excel, a tyle radości. Cudzej
Nie każda przesyłka musi udawać bank albo kuriera. Czasami przychodzi zwykły firmowy mail z arkuszem XLS. Ot, korespondencja jakich wiele — szczególnie jeśli wiadomość wysłał nasz kontrahent, a nie książę poszukujący spadkobiercy.
8 października 2026 r. CERT Orange Polska opisał kampanię rozsyłającą pliki XLS ze złośliwym oprogramowaniem Remcos RAT. Wiadomości wychodziły z przejętych skrzynek prawdziwych firm. Zdarzało się, że trafiały do ich rzeczywistych kontrahentów, więc adres nadawcy i biznesowy kontekst mogły się zgadzać. Tylko zawartość przesyłeczki już niekoniecznie.
Po infekcji przestępcy mogą między innymi podglądać ekran i rejestrować naciskane klawisze. Czyli Ty sobie pracujesz, a ktoś obok — choć fizycznie daleko — pilnie notuje. Szczególnie gdy wpisujesz hasła.
Wniosek praktyczny: znajomy adres nie wystarcza. Jeśli załącznik albo prośba odbiega od zwykłej korespondencji, potwierdź ją innym kanałem, choćby telefonicznie pod znanym wcześniej numerem. I aktualizuj system oraz programy — także ten nudny pakiet biurowy. Opis kampanii i zalecenia CERT Orange
Prawdziwe logowanie, nieprawdziwy interes
Przyzwyczailiśmy się już, że oszust robi podróbkę strony i czeka na hasło. Niestety, są też numery, w których możesz trafić na prawdziwą stronę logowania, a mimo to pomóc przestępcy wejść na konto. Żeby nie było za łatwo.
22 września 2026 r. Microsoft opisał platformę EvilTokens, wykorzystywaną do przejmowania kont firmowych. Według jego ustaleń związane z nią kampanie doprowadziły do przejęcia ponad 12 tysięcy skrzynek w ponad 10 tysiącach organizacji.
Przynętą były między innymi wiadomości o fakturach i udostępnionych plikach. Jeden ze stosowanych mechanizmów nakłaniał ofiarę do wpisania podanego kodu na prawdziwej stronie Microsoftu. Problem polegał na tym, że kod dotyczył sesji rozpoczętej przez napastnika. Użytkownik zatwierdzał więc dostęp dla niego, zamiast po prostu otworzyć obiecany dokument.
Hasła nie trzeba było wyciągać. Człowiek sam otwierał drzwi, przekonany, że wykonuje normalną procedurę.
Dlatego sprawdzamy również co i komu zatwierdzamy, a nie tylko wygląd strony. Niespodziewana wiadomość z poleceniem wpisania kodu nie staje się bezpieczna dlatego, że dalsze logowanie wygląda znajomo. Analiza Microsoft Threat Intelligence
Jak sprawdzić, co siedzi pod linkiem?
Przycisk mówi „Odbierz przesyłkę”, ale dokąd naprawdę prowadzi? Nie trzeba od razu sprawdzać tego własnym komputerem i własnym szczęściem. Są serwisy, które pomagają obejrzeć stronę albo sprawdzić jej reputację.
Najpierw skopiuj adres odnośnika — w komputerze zwykle prawym przyciskiem myszy i opcją „Kopiuj adres linku”. Chodzi o rzeczywisty adres, nie widoczny napis „Twój bank”.
- urlscan.io — podejrzyj stronę i przekierowania. Wklejasz adres do urlscan.io, a serwis otwiera go w swojej przeglądarce i przygotowuje raport. Możesz zobaczyć zrzut strony, adres docelowy oraz domeny, z którymi strona się łączyła. Przydatne, gdy link obiecuje bank, a po drodze robi wycieczkę przez kilka innych miejsc. Serwis wykrywa też część prób podszywania się pod znane marki, ale nie rozpoznaje wszystkich zagrożeń. Jak działa urlscan.io
- VirusTotal — sprawdź, czy inni już ostrzegają. VirusTotal zbiera oceny wielu dostawców zabezpieczeń. Podany adres otwiera część służącą do przesyłania plików; do sprawdzenia odnośnika wybierz zakładkę URL i wklej link. Raport pokaże, czy poszczególne systemy oznaczają go jako phishing, złośliwy albo podejrzany. Sprawdź również datę analizy. To zestaw ocen, a nie jeden nieomylny antywirus. Opis działania VirusTotal
- ANY.RUN — zobacz zachowanie w odizolowanym komputerze. ANY.RUN pozwala analizować adresy i pliki w zdalnym środowisku testowym, nazywanym sandboxem. Można obserwować otwieranie strony, jej połączenia i ewentualne uruchamianie pobranych plików. Przydaje się do dokładniejszego sprawdzenia, co dzieje się po wejściu pod dany adres, ale raport jest bardziej techniczny. Nie wpisuj tam swoich prawdziwych haseł ani danych bankowych — oglądamy przynętę, nie karmimy oszusta. Możliwości ANY.RUN
Zanim cokolwiek wkleisz, sprawdź prywatność analizy. Publiczny raport może ujawnić innym cały przesłany adres. Nie wrzucaj do takich analiz linków do resetowania hasła, prywatnych dokumentów, faktur ani adresów zawierających dane lub kody dostępu. W urlscan.io tryb „Unlisted” również nie oznacza pełnej prywatności, bezpłatne analizy ANY.RUN są publiczne, a standardowe zgłoszenia do VirusTotal trafiają do współdzielonej bazy. Zasady urlscan.io, ANY.RUN, VirusTotal
I najważniejsze: brak wykryć nie oznacza, że link jest bezpieczny. Nowa strona może jeszcze nie mieć złej reputacji, a raport pokazuje to, co udało się zaobserwować podczas konkretnej analizy. Pojedynczy alarm też może być pomyłką — takie przypadki opisuje sam VirusTotal.
Te narzędzia pomagają zebrać wskazówki. Jeśli nadal masz wątpliwości, zostaw link w spokoju i sprawdź sprawę bezpośrednio w oficjalnej aplikacji lub serwisie firmy. Zielony wynik skanera nie jest zaproszeniem do wklepania hasła.
A jeśli paluch był szybszy?
Samo kliknięcie linku nie przesądza jeszcze o przejęciu konta. Znaczenie ma również to, czy podałeś dane, zatwierdziłeś operację albo uruchomiłeś pobrany plik.
- Podałeś dane bankowe lub karty? Natychmiast skontaktuj się z bankiem przez oficjalny kanał i opisz sytuację. Nie czekaj, aż z konta coś zniknie. Wskazówki PKO Banku Polskiego
- Ujawniłeś hasło? Zmień je z zaufanego urządzenia również tam, gdzie używałeś takiego samego. Nie zatwierdzaj nieznanych próśb o logowanie ani operacji. Wskazówki mBanku
- Uruchomiłeś podejrzany załącznik lub program? Przerwij korzystanie z tego urządzenia do bankowości i poproś o pomoc w jego sprawdzeniu. Na komputerze służbowym od razu poinformuj dział IT. Sam brak alarmu antywirusa nie daje pewności, że wszystko jest w porządku.
Podejrzanego maila możesz zgłosić do CERT Polska. Jeśli potrafisz, dołącz całą wiadomość jako plik EML lub MSG — zawiera informacje przydatne do analizy. Nie musisz w tym celu otwierać jej podejrzanych załączników. Instrukcja zgłaszania wiadomości
Faktureczka może chwilę poczekać. Oszust najbardziej liczy na to, że Ty nie poczekasz.
A teraz oszust dostał pomocnika
Niestety, można się spodziewać, że takich prób będzie przybywać. Brytyjskie NCSC ocenia, że AI zwiększy sprawność prowadzenia ataków i przyczyni się do wzrostu ich częstotliwości oraz intensywności. Dla oszusta oznacza to mniej ręcznej roboty przy przygotowywaniu kolejnych podejść. Ocena NCSC dotycząca zagrożeń do 2027 r.
Odpada też część problemów językowych. AI pomaga tłumaczyć i poprawiać wiadomości, więc coraz słabiej działa dawne przypominanko: „szukaj błędów, po nich poznasz oszusta”. Nie każdy fałszywy mail będzie już wyglądał, jakby tłumaczono go przez trzy języki i instrukcję obsługi betoniarki. Szwajcarski urząd cyberbezpieczeństwa wskazuje wprost, że tłumaczenia wspomagane AI pomagają oszustom unikać językowych wpadek. Ostrzeżenie szwajcarskiego BACS
Do tego dochodzi wygląd. AI może pomagać przygotowywać teksty, grafiki i strony naśladujące znane marki. Unit 42 udokumentował już wykorzystanie generatorów stron do phishingu. Porządnie wyglądający formularz i znajoma kolorystyka coraz mniej mówią o tym, kto naprawdę stoi po drugiej stronie. Analiza Unit 42
Szybciej można też przygotować wiele wersji przynęty: inną wiadomość, inny język, inną stronę i inny pretekst. To ułatwia ponawianie prób oraz dopasowywanie ich do różnych odbiorców. Nie oznacza, że każdy atak staje się bezwysiłkowy albo że każdy podejrzany mail napisała AI. Oznacza za to, że dobrze napisany mail przestaje być jakimkolwiek świadectwem uczciwości.
Zagramaniczny książę nauczył się polskiego, ale dalej chce Twoich pieniędzy.
Komentarze
Aby komentować, zaloguj się lub zgłoś konto. Rejestrację zatwierdza administrator.